


Nền tảng phát triển AI của bạn gặp sự cố bảo mật. Bạn nên làm gì với những API key bị lộ?
Nền tảng phát triển AI của bạn gặp sự cố bảo mật. Bạn nên làm gì với những API key bị lộ?
Khi một sự cố bảo mật trên nền tảng phát triển đám mây có thể đã làm lộ các API key AI của bạn, hãy thu hồi thông tin xác thực cũ trong console của nhà cung cấp model ngay lập tức. Sau đó xác định phạm vi ảnh hưởng theo thứ tự: key được đặt làm biến môi trường ở những đâu, những instance dịch vụ nào đang chạy với chúng, và chúng cấp quyền truy cập vào những model nào. Hoàn tất việc xoay vòng sang key mới, và đối chiếu audit log của nền tảng với hóa đơn của nhà cung cấp để tìm ra bất kỳ khoản phí sử dụng bất thường nào.
Khi một sự cố bảo mật trên nền tảng phát triển đám mây có thể đã làm lộ các API key AI của bạn, hãy thu hồi thông tin xác thực cũ trong console của nhà cung cấp model ngay lập tức. Sau đó xác định phạm vi ảnh hưởng theo thứ tự: key được đặt làm biến môi trường ở những đâu, những instance dịch vụ nào đang chạy với chúng, và chúng cấp quyền truy cập vào những model nào. Hoàn tất việc xoay vòng sang key mới, và đối chiếu audit log của nền tảng với hóa đơn của nhà cung cấp để tìm ra bất kỳ khoản phí sử dụng bất thường nào.
Sau khi một nền tảng đám mây công bố thông báo bảo mật, ứng dụng của bạn có thể vẫn phản hồi bình thường và các API model có thể không trả về lỗi. Điều đó không có nghĩa là thông tin xác thực của bạn đang an toàn. Các dịch vụ model bên ngoài thường tính phí theo mức sử dụng, nên nếu một API key bị lộ bị mang đi nơi khác và sử dụng, các khoản phí vẫn sẽ tính vào tài khoản của bạn.
Vào ngày 31 tháng 10 năm 2026, nền tảng phát triển đám mây Northflank cho biết trên trang trạng thái chính thức rằng người dùng đã báo cáo việc sử dụng trái phép các API key AI được lưu trữ trên nền tảng. Sau đó nền tảng đã cung cấp audit log cho tất cả khách hàng, bao gồm cả những người dùng gói miễn phí.
Một sự cố như thế này nghĩa là phải xử lý hai vấn đề cùng lúc: quyền truy cập dịch vụ và việc ngăn chặn thiệt hại về tài chính. Thay đổi cài đặt triển khai trên đám mây sẽ không vô hiệu hóa một key cũ đã bị lộ. Chỉ nhìn vào số dư tài khoản hiện tại cũng có thể bỏ sót việc sử dụng trái phép chưa được tính phí. Nếu bạn thấy các lệnh gọi đáng ngờ vẫn đang đến, hãy thu hồi thông tin xác thực và bảo toàn bằng chứng log song song. Đừng chờ nền tảng công bố kết quả đầy đủ của cuộc điều tra.
Northflank là gì?
Northflank là nhà cung cấp nền tảng dưới dạng dịch vụ (PaaS) theo hướng cloud-native, được xây dựng trên Kubernetes. Nền tảng này cho phép lập trình viên tự động build và deploy các microservice, cơ sở dữ liệu được quản lý, các tác vụ nền chạy theo lịch và khối lượng công việc GPU trực tiếp từ một kho Git.
Bên cạnh môi trường cloud được quản lý sẵn dùng, Northflank còn cung cấp chế độ Bring Your Own Cloud (BYOC). Doanh nghiệp có thể kết nối control plane với tài khoản AWS, Google Cloud hoặc Azure của riêng mình, qua đó giảm bớt phần việc vận hành là viết những file cấu hình Kubernetes dài dòng và tẻ nhạt.
Nhiều đội ngũ xây dựng ứng dụng LLM chạy AI agent, các dịch vụ API backend, sandbox và các script xử lý dữ liệu tự động trên Northflank. Để những container trên cloud này có thể gọi tới API của các mô hình bên ngoài như OpenAI và Anthropic, lập trình viên thường lưu AI API key, chuỗi kết nối cơ sở dữ liệu và token của các dịch vụ bên thứ ba trong biến môi trường của workload, Secret Groups hoặc global secret trên Northflank. Vì có quá nhiều thông tin xác thực được lưu ở cùng một chỗ, bất kỳ vấn đề bảo mật nào từ phía nền tảng cũng đặt những thông tin xác thực mô hình đang được lưu trữ vào nguy cơ bị lộ và bị lạm dụng.
Sự cố bảo mật của Northflank là gì?
Sự cố bảo mật của Northflank là một vụ rò rỉ thông tin xác thực tiềm ẩn trên nền tảng vào cuối tháng 10 năm 2026. Trong quá trình điều tra các hoạt động đáng ngờ, Northflank đã khẩn cấp yêu cầu toàn bộ người dùng đặt lại biến môi trường và secret của họ. Sau đó, nền tảng xác nhận rằng một số API key AI của người dùng được lưu trữ trên nền tảng đã bị các bên bên ngoài sử dụng mà không được phép.
Vào 13:58 UTC ngày 30 tháng 10, Northflank yêu cầu người dùng coi toàn bộ biến môi trường như thể chúng đã bị giải mã, đồng thời vô hiệu hóa hoặc xoay vòng các key của mình. Các cập nhật sau đó làm rõ rằng việc xoay vòng cần bao gồm cả credential trong workload, Secret Groups và global secret, và khuyến nghị tắt quyền truy cập công khai đối với bất kỳ add-on nào đang bật tính năng này.
Vào 23:38 UTC ngày 30 tháng 10, Northflank cho biết đã nhận được báo cáo từ người dùng về việc API key AI bị sử dụng trái phép. Nền tảng yêu cầu người dùng thu hồi credential hiện có với nhà cung cấp, tạo credential thay thế, rồi cập nhật lại cấu hình và workload bị ảnh hưởng trong Northflank. Nền tảng cũng yêu cầu người dùng rà soát lịch sử sử dụng và hóa đơn với nhà cung cấp AI của mình, đồng thời báo cáo mọi hoạt động đáng ngờ cho cả nền tảng lẫn các nhà cung cấp liên quan.
Vào 01:04 UTC ngày 31 tháng 10, Northflank thông báo rằng audit log đã có sẵn cho tất cả khách hàng.
Khi đọc những thông báo này, hãy tránh hai cách hiểu sai phổ biến. Thứ nhất, việc yêu cầu người dùng hành động như thể biến môi trường của họ đã bị rò rỉ là một biện pháp phòng ngừa cơ bản trong xử lý sự cố, nhằm giúp người dùng nhanh chóng khoanh vùng rủi ro. Điều đó không có nghĩa là biến môi trường của mọi người dùng đã được xác nhận là bị đánh cắp. Thứ hai, báo cáo từ một số người dùng về việc key của họ bị lạm dụng không có nghĩa là mọi khách hàng trên nền tảng đều ghi nhận tình trạng sử dụng trái phép.
Sau sự cố, thảo luận trên Hacker News nhanh chóng thu hút rất nhiều sự chú ý. Các bình luận đưa ra nhiều lời khuyên thực tế để kiểm tra credential, cùng những suy đoán về phương thức tấn công, kiến trúc nền tảng bên dưới và các sự cố bảo mật liên quan. Thảo luận cộng đồng không thể được coi là bằng chứng về cách Northflank bị xâm nhập. Dù thông báo chính thức có đề cập đến hoạt động tấn công tương tự, danh tính kẻ tấn công và toàn bộ đường đi xâm nhập vẫn chưa thể xác định cho đến khi báo cáo điều tra cuối cùng được công bố.
Với các nhóm phát triển, nhiệm vụ cấp bách nhất lúc này không phải là tìm ra nền tảng đã bị xâm nhập như thế nào. Mà là xác định credential của bạn đang được lưu ở đâu, chúng kết nối tới những dịch vụ bên ngoài nào, và liệu credential cũ đã được vô hiệu hóa hoàn toàn hay chưa.
Cần tìm ở đâu để xác định phạm vi ảnh hưởng của một API key AI bị rò rỉ?
Phạm vi ảnh hưởng thực sự của một API key phụ thuộc vào số nơi nó đang được triển khai, chứ không phải vào mục đích ban đầu khi nó được tạo ra.
Trong quá trình phát triển hằng ngày, một key dùng để thử nghiệm model ở máy cục bộ có thể sau đó được copy thẳng vào production. Sau khi một dự án demo tạm thời bị gỡ xuống, các job chạy nền theo lịch của nó vẫn có thể đang chạy. Nhiều AI agent thường dùng chung một key trong cùng một tài khoản provider để bỏ qua bước thiết lập rườm rà. Sau một sự cố bảo mật, nếu bạn chỉ cập nhật cấu hình của các service production cốt lõi thì rất dễ bỏ sót rủi ro ở những môi trường ngoại vi.
Một bản kiểm kê credential đầy đủ có thể đi qua từng lớp theo thứ tự: cấu hình nền tảng, các instance đang chạy, rồi đến quyền phía provider.
1.Kiểm tra cả cấu hình nền tảng hiển nhiên lẫn ẩn. Theo hướng dẫn chính thức, hãy bắt đầu với các biến môi trường của workload, Secret Groups và các global secret. Sau đó rà qua các script build CI/CD, pipeline triển khai tự động, môi trường preview và các tích hợp webhook bên thứ ba để xác nhận xem có chỗ nào hardcode hoặc cache cùng một API key đó không.2.Đối chiếu cấu hình với các instance service thực tế đang chạy. Cùng một biến môi trường có thể được nhiều microservice kế thừa hoặc được copy thủ công sang các dự án khác nhau. Cập nhật cấu hình cho một service web frontend không có nghĩa là các worker hàng đợi chạy nền hay cron job cũng được làm mới. Những container cũ không ai bảo trì nhưng vẫn đang chạy cũng cần nằm trong danh sách kiểm tra.3.Duy trì một bảng theo dõi credential đã được che bớt thông tin. Trong lúc kiểm kê, hãy dùng một bảng đơn giản để ghi lại tên của từng key, tiền tố hoặc ID của key mà provider hiển thị, dự án mà nó thuộc về, nơi nó được lưu, những service đang dùng nó và trạng thái hiện tại. Tuyệt đối không dán nguyên văn API key đầy đủ vào bảng theo dõi, chat nhóm hay hệ thống ticketing. Làm vậy là bạn tự tạo ra nguồn rò rỉ mới ngay bên trong các công cụ cộng tác của mình.4.Xác minh quyền của key ở phía provider model. Khi đã biết key được dùng ở đâu, hãy đăng nhập vào console của provider, ví dụ OpenAI hoặc Anthropic, và xác nhận key thuộc organization và project nào. Đặc biệt chú ý đến những model endpoint mà key có thể gọi, và liệu nó có thể đọc hoặc ghi dữ liệu fine-tuning hay upload file hay không. Mức độ chi tiết của quyền khác nhau rất nhiều giữa các provider. Đừng mặc định rằng một API key chỉ dùng để sinh văn bản, và cũng đừng vội kết luận rằng nó có toàn quyền admin trên cả tài khoản.5.Dọn dẹp các credential hạ tầng khác trong cùng môi trường. Đừng giới hạn việc rà soát ở các API model. Nếu môi trường runtime bị ảnh hưởng còn chứa chuỗi kết nối database, key object storage (như AWS S3 hoặc Google Cloud Storage) hay token API thanh toán, hãy rotate chúng luôn, theo hướng dẫn bảo mật chính thức.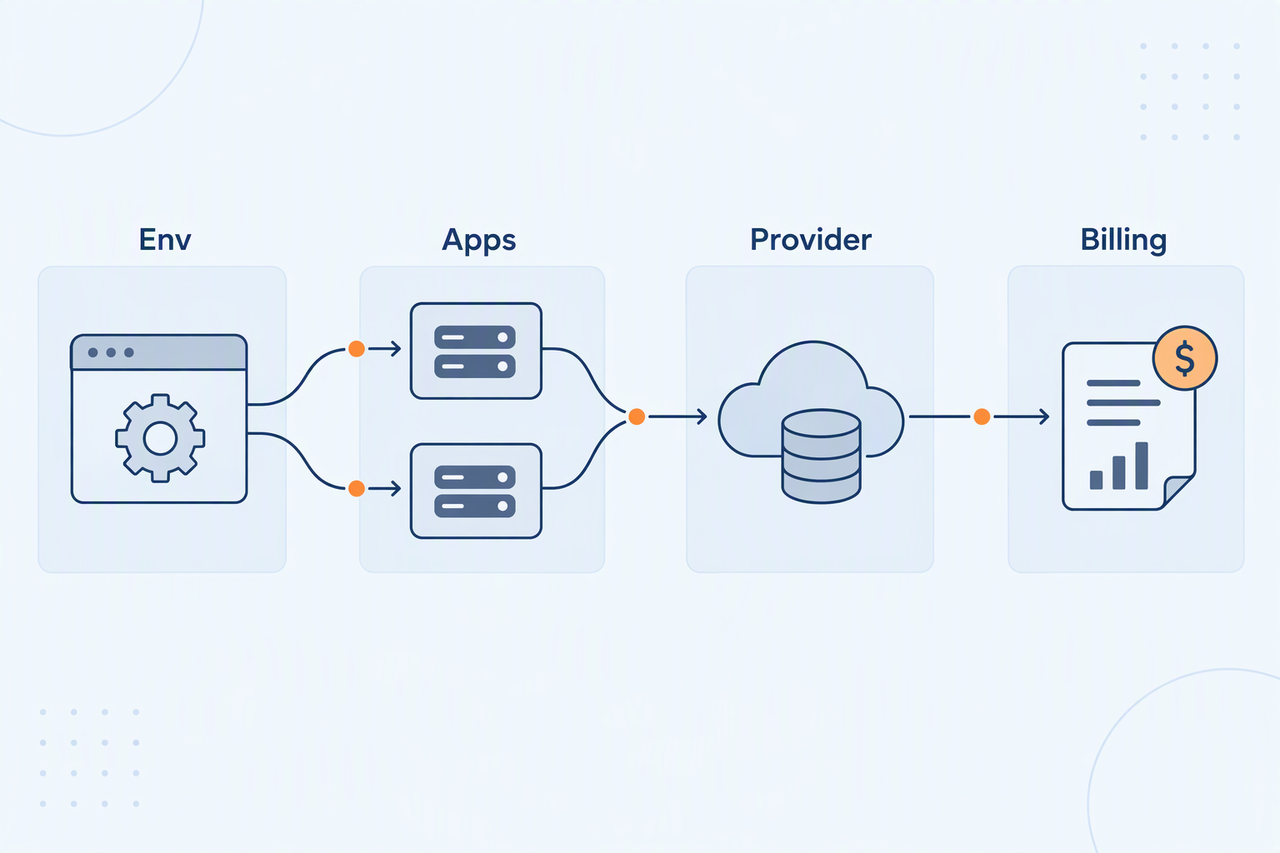
Làm thế nào để xoay vòng API key đúng cách và đảm bảo key cũ không còn hoạt động?
Sai lầm phổ biến nhất khi xoay vòng API key là cập nhật cấu hình ứng dụng nhưng lại quên thu hồi hoàn toàn thông tin xác thực cũ với bên phát hành.
Xóa một biến môi trường khỏi nền tảng phát triển đám mây chỉ loại bỏ chuỗi được lưu trong cơ sở dữ liệu của nền tảng đó. Nếu kẻ tấn công đã sao chép key sang một máy chủ bên ngoài, việc key đó còn gọi được model hay không phụ thuộc hoàn toàn vào việc nhà cung cấp đã thu hồi nó chưa. Tương tự, xóa file .env cục bộ hay dọn sạch đoạn code cũ khỏi lịch sử Git cũng không ngăn được ai đó tiếp tục dùng một key hợp lệ đã bị rò rỉ.
Một quy trình xoay vòng chuẩn gồm bốn bước khép kín vòng lặp: thu hồi, tạo mới, triển khai và kiểm chứng theo cả hai chiều.
- Thu hồi thông tin xác thực cũ trong console của nhà cung cấp model. Đăng nhập vào console chính thức của nhà cung cấp, tìm API key mà bạn nghi ngờ đã bị lộ, thu hồi hoặc xóa nó, và xác nhận rằng trạng thái của nó hiển thị là không còn hoạt động. Nếu bạn thấy các lời gọi đáng ngờ đang diễn ra theo thời gian thực, hãy cắt ngay thông tin xác thực cũ để hạn chế chi phí, đồng thời đánh giá tác động của một khoảng gián đoạn dịch vụ ngắn và chuẩn bị phương án khôi phục.
- Tạo key thay thế từ một thiết bị đáng tin cậy. Trước khi tạo key mới, hãy chắc chắn rằng máy tính bạn đang làm việc là an toàn, và truy cập console của nhà cung cấp qua đúng tên miền chính thức của họ. Nhân tiện, hãy kiểm tra danh sách thành viên nhóm và quyền của các vai trò trong tài khoản xem có thay đổi lạ nào không. Khi mọi thứ đã ổn, hãy tạo key mới theo nguyên tắc đặc quyền tối thiểu. Nếu nền tảng đám mây chưa hoàn tất việc cô lập, khắc phục hoặc di chuyển, hãy tạm hoãn việc đưa key production mới trở lại môi trường có rủi ro cao để tránh bị lộ lần thứ hai.
- Cập nhật mọi cấu hình và khởi động lại các instance đang chạy. Sau khi ghi key mới vào cấu hình nền tảng đám mây, các tác vụ chạy nền và các script tự động hóa, hãy xác nhận rằng các instance dịch vụ đang chạy đã thực sự nạp giá trị mới. Nhiều dịch vụ backend và tiến trình chạy dài chỉ đọc biến môi trường một lần, vào lúc container khởi động. Kể cả khi bạn thay đổi cấu hình trên web console của nền tảng và bấm lưu, tiến trình đang chạy trong bộ nhớ vẫn tiếp tục gửi request bằng key cũ. Trong trường hợp đó, bạn cần khởi động lại hoặc triển khai lại dịch vụ để cấu hình mới có hiệu lực.
- Kiểm chứng theo cả hai chiều: key cũ đã chết, key mới hoạt động. Khi kết thúc quá trình xoay vòng, hãy xác nhận hai điều. Thứ nhất, key cũ bị nhà cung cấp từ chối hoàn toàn. Thứ hai, các dịch vụ của bạn gọi model thành công bằng key mới. Trong lúc kiểm thử, tuyệt đối không in key mới ra log ứng dụng, và đừng đi đường tắt là dán một lệnh kiểm thử curl chứa đầy đủ key lên một máy chủ dùng chung, nơi lịch sử shell rất dễ ghi lại nó. Sau khi xoay vòng xong, hãy tiếp tục theo dõi thêm một thời gian. Nếu trong log xuất hiện lẻ tẻ các lỗi 401 Unauthorized, tức là vẫn còn instance hoặc tác vụ theo lịch cũ chưa nạp cấu hình mới. Nếu hóa đơn của bạn vẫn hiển thị mức sử dụng mà bạn không giải thích được, hãy quay lại kiểm tra xem tài khoản còn những key dự phòng nào khác mà bạn chưa xử lý không.
Làm thế nào để đối chiếu audit log của nền tảng với hóa đơn của nhà cung cấp nhằm phát hiện các khoản phí trái phép?
Việc mở audit log cho tất cả người dùng đã giúp Northflank tạo cho bạn một điểm khởi đầu để rà soát hoạt động bên trong nền tảng. Tuy nhiên, khi đối chiếu các khoản phí, log của nền tảng và log của nhà cung cấp model lại xác minh những thứ khác nhau, nên bạn cần ghép chúng lại với nhau và kiểm tra chéo.
Nếu một API key bị đánh cắp và bị dùng để gửi request từ những máy nằm ngoài nền tảng, service log của ứng dụng gốc sẽ không ghi nhận bất kỳ dấu vết nào. Vì vậy, kể cả khi audit log của cloud platform không có gì bất thường, bạn cũng không thể loại trừ khả năng key đã bị lạm dụng. Ngoài ra, giờ đã có audit log, trước tiên hãy xác nhận xem log được lưu ngược về bao lâu và giữ lại những trường nào. Từ góc độ điều tra số, một bản ghi không xuất hiện trong log không đồng nghĩa với việc sự kiện đó chưa từng xảy ra.
Bạn có thể làm theo các bước thực tế sau để đối chiếu hóa đơn.
Bước 1: Đưa toàn bộ log về cùng một múi giờ. Chuyển audit log của cloud platform, log nội bộ của ứng dụng và mốc thời gian trên hóa đơn của nhà cung cấp model về cùng một múi giờ (ví dụ UTC), rồi đánh dấu khoảng thời gian mà các khoản phí bất thường bắt đầu tăng vọt.
Bước 2: So sánh khối lượng công việc của bạn với cách gọi model. Khi hóa đơn tăng vọt, trước tiên hãy kiểm tra xem trong cùng khoảng thời gian đó nhóm bạn có phát hành bản release, chạy một job xử lý dữ liệu theo lô hay thay đổi một script chạy theo lịch nào không. Sau đó kiểm tra xem những model cụ thể đang bị tính phí trong console của nhà cung cấp có khớp với những gì code của bạn sử dụng không. Nếu một service bình thường chỉ dùng các model nhẹ bỗng nhiên gọi dồn dập các model flagship đắt tiền vào lúc nửa đêm — thời điểm thường không có hoạt động — hoặc nếu nhà cung cấp vẫn tiếp tục tính phí sau khi container ứng dụng của bạn đã tắt, thì gần như có thể chắc chắn có người bên ngoài đang dùng key.
Bước 3: Loại trừ khả năng chi phí tăng vọt do chính code của bạn. Một cú nhảy đột ngột của hóa đơn tự nó không phải bằng chứng kết luận rằng API key đã bị đánh cắp. Trong thực tế kỹ thuật, một AI agent rơi vào vòng lặp vô hạn, cơ chế retry tự động quá mạnh sau khi API timeout, cấu hình concurrency sai, hay một job parse tài liệu hàng loạt không có rate limit — tất cả đều có thể đốt sạch quota của bạn trong thời gian ngắn. Hãy chồng bản ghi thực thi job của ứng dụng lên biểu đồ tiêu thụ token của nhà cung cấp để không nhầm một bug nội bộ thành một vụ xâm nhập từ bên ngoài.
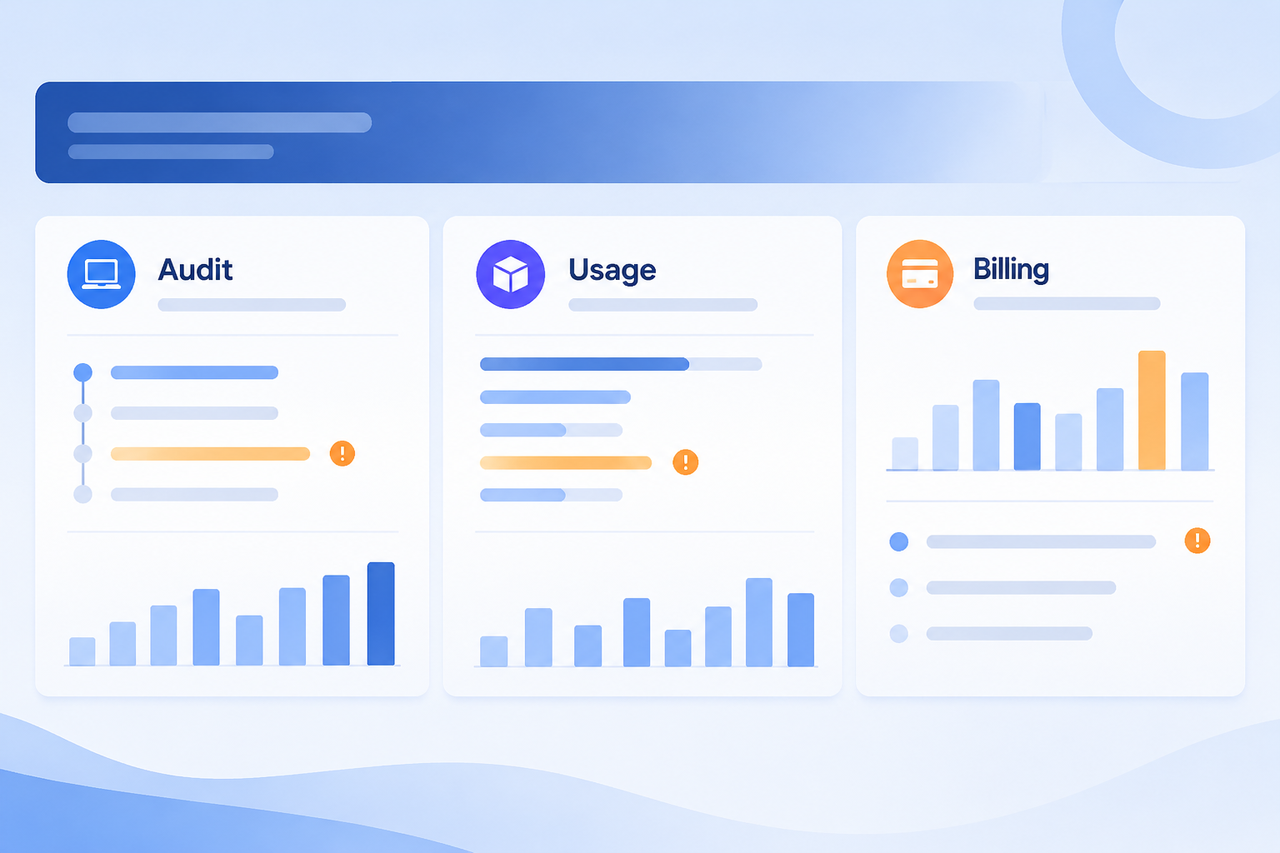
Bước 4: Phân tách hóa đơn theo key hoặc project và lưu giữ bằng chứng. Nếu nhà cung cấp model cho phép lọc mức dùng theo từng API key hoặc project, hãy lọc hóa đơn xuống phạm vi credential bị ảnh hưởng. Nếu console chỉ cung cấp bản tổng hợp ở cấp tài khoản, hãy dùng thời điểm release và application log để thu hẹp phạm vi bằng phương pháp loại trừ. Khi đã xác nhận có việc sử dụng trái phép, hãy chụp màn hình và xuất ngay khoảng thời gian bất thường, Project ID, Request ID, các model đã gọi, chi tiết mức dùng token và thời điểm chính xác bạn thu hồi key cũ. Khi mở ticket với nền tảng hoặc nhà cung cấp, một timeline bằng chứng có cấu trúc sẽ giúp việc điều tra tiến xa hơn nhiều so với việc chỉ phàn nàn rằng số dư của bạn đã bị rút sạch. Trước khi gửi bất kỳ ticket nào ra bên ngoài, hãy che đi các dữ liệu kinh doanh nhạy cảm trên ảnh chụp màn hình, và tuyệt đối không đính kèm nguyên văn key cũ hay key mới.
Sau khi thu hồi credential cũ, hãy tiếp tục theo dõi hóa đơn trong hai đến ba ngày tiếp theo. Dashboard mức dùng của một số nhà cung cấp chậm hơn hóa đơn cuối cùng vài giờ, thậm chí một ngày hoặc hơn. Với những khoản phí xuất hiện muộn, hãy kiểm tra xem các request gốc thực sự diễn ra trước hay sau thời điểm key bị thu hồi. Việc bạn có được credit hay hoàn tiền cho các khoản phí do rò rỉ hay không hoàn toàn phụ thuộc vào chính sách rủi ro của từng nhà cung cấp và cách họ đánh giá sự cố, nên hãy chuẩn bị tinh thần chịu những khoản lỗ đã phát sinh.
Khi công tác ứng phó tức thời đã khép lại, nhóm cần nhìn lại một câu hỏi thuộc về quản lý kỹ thuật: tại sao chỉ một key bị rò rỉ lại ảnh hưởng đến nhiều service đến vậy?
Ở giai đoạn đầu của dự án, việc gắn phát triển local, kiểm thử tích hợp, demo tạm thời và production vào cùng một API key thực sự giúp bạn đỡ vất vả trong việc cấu hình biến môi trường. Nhưng nó khiến bạn rất dễ tổn thương khi sự cố bảo mật xảy ra. Thu hồi key dùng chung đó, các service production cốt lõi của bạn sẽ sập cùng với môi trường test. Trì hoãn việc thu hồi để bảo vệ production, bạn chỉ có thể đứng nhìn lưu lượng đáng ngờ tiếp tục rút cạn số dư. Khi phí của mọi môi trường dồn hết vào một hóa đơn, việc truy nguồn về sau gần như không thể.
Để thu hẹp phạm vi ảnh hưởng của sự cố tiếp theo, hãy tập trung vào ba việc: tách credential, dùng virtual key để giảm mức phơi bày ở môi trường local, và hiểu rõ giới hạn thực sự của các cơ chế kiểm soát giá và chi tiêu.
Tách credential theo ranh giới service và môi trường
Giữ credential của môi trường development, testing và production tách biệt tuyệt đối. Mỗi microservice và mỗi AI agent độc lập nên có project và API key riêng. Khi nhà cung cấp model hỗ trợ API key có phạm vi, chỉ bật những endpoint model mà service thực sự cần, và tắt các quyền không cần thiết như fine-tuning, upload file hay quản lý organization. Sau khi tách credential, hãy chỉ định rõ người phụ trách từng credential trong nhóm. Thu hồi các key không còn dùng khi dự án tạm thời kết thúc, gỡ quyền truy cập console kịp thời khi có người rời đi hoặc đổi vai trò, và tắt hoàn toàn các container cũ sau khi migrate service, để credential cũ không tiếp tục chất đống trong codebase và configuration center của bạn.
Dùng virtual API key để giảm mức phơi bày credential trong các project và công cụ local
Sau một sự cố bảo mật trên cloud platform, nhiều developer chuyển quy trình debug của mình về máy local, hoặc cài vài công cụ AI coding và agent trên cùng một máy. Nhưng chạy code ở local không mặc định khiến credential của bạn an toàn. Nếu bạn ghi nguyên văn API key thật của các nhà cung cấp như OpenAI và Anthropic vào file .env của nhiều project hoặc vào config của các CLI tool khác nhau, chúng rất dễ bị commit lên repository chỉ vì thiếu một dòng .gitignore, hoặc bị debug log hay công cụ backup cloud thu thập.
Để xử lý tình trạng key nằm rải rác khắp các project và công cụ local, bạn có thể dùng một công cụ gateway chạy local hỗ trợ virtual key để cô lập credential thật. Ví dụ, với tính năng AI Gateway của ServBay, cả nhóm có thể giữ tập trung API key thật của từng nhà cung cấp model bên trong gateway local, rồi phát riêng virtual API key (Virtual Key) cho từng project hoặc từng công cụ cụ thể (như Claude Code, Codex hay các script nội bộ).
Cách thiết lập virtual key này giúp ích cho bảo mật theo ba hướng thực tế.
- Key thật không còn nằm rải rác khắp nơi. File config của ứng dụng và các công cụ bên thứ ba chỉ chứa virtual key trỏ tới endpoint của gateway local, nên API key thật của nhà cung cấp không bao giờ xuất hiện trong thư mục project hay biến môi trường của terminal.
- Giới hạn truy cập và tần suất ở mức chi tiết. Mỗi virtual key có thể bị giới hạn vào những model channel cụ thể, gán thời hạn, và cấu hình giới hạn request cùng token theo phút hoặc theo ngày (RPM/TPM/RPD/TPD).
- Xoay key độc lập dễ dàng và theo dõi mức dùng tại local. Nếu bạn nghi cấu hình của một project test bị lộ, có thể thu hồi hoặc reset virtual key của nó trong gateway local bất cứ lúc nào, mà không phải liên tục thay credential thật trong console của nhà cung cấp upstream. Bạn cũng có thể thấy ngay mức dùng và chi phí của từng project ở phía gateway. Kể cả khi đã có gateway local và virtual key, các nhóm vẫn cần kiểm tra ranh giới môi trường local của mình. Để xác minh môi trường local và test đã an toàn, hãy chạy toàn bộ workflow bằng một credential test dùng một lần mà bạn sẵn sàng vứt bỏ, sau đó tìm trong các file log local, thư mục output của build và config deploy test xem có điểm mù nào khiến request header bị in ra nguyên văn không, tất cả mà không động đến key production.
Biết rõ giới hạn thực sự của các cơ chế kiểm soát chi tiêu và hóa đơn từ nhà cung cấp
Nhiều nhóm cho rằng chỉ cần đặt budget trong console của nhà cung cấp là đã yên tâm. Nhưng các cơ chế kiểm soát chi tiêu khác nhau kích hoạt theo cách khác nhau và tuân theo những quy tắc tính phí khác nhau. Để tránh một hóa đơn vượt tầm kiểm soát do credential bị rò rỉ hoặc do vòng lặp vô hạn trong code, bạn cần hiểu chính xác về bốn loại kiểm soát này.
Tóm tắt: Danh mục kiểm tra để ứng phó và phòng ngừa rò rỉ AI API key
Nguyên nhân gốc rễ của một vụ xâm nhập nền tảng cloud thường phải mất hàng tuần mới xác định được, nhưng việc dọn dẹp thông tin xác thực và đối soát hóa đơn của đội bạn không thể chờ kết luận từ bên ngoài. Dù bạn đang ứng phó với một sự cố nền tảng đột ngột như của Northflank, hay đang thực hiện đợt kiểm tra bảo mật thông tin xác thực định kỳ, bốn bước sau đây sẽ khép kín quy trình.
- Cắt quyền truy cập trước tiên. Ngay khi xác nhận hoặc nghi ngờ mạnh rằng một thông tin xác thực đã bị lộ, hãy đăng nhập vào console chính thức của nhà cung cấp model và thu hồi key cũ ngay lập tức. Đừng chỉ xóa biến môi trường trên cloud hay file cấu hình cục bộ.
- Kiểm kê mọi vị trí. Truy vết key qua các biến môi trường, Secret Groups, pipeline CI/CD, các job chạy nền theo lịch và những container test ngoại vi để tìm ra mọi nơi key đã được sao chép. Tạo key mới từ một thiết bị tin cậy, sau đó đảm bảo mọi instance đang chạy đều được khởi động lại để thay đổi có hiệu lực.
- Đối chiếu hóa đơn. Đưa log audit của nền tảng, bản ghi job của ứng dụng và console của nhà cung cấp model về cùng một múi giờ, phân biệt vòng lặp vô hạn nội bộ với việc bị lạm dụng từ bên ngoài, xuất chi tiết request trong khung thời gian bất thường và tiếp tục kiểm tra các khoản phí bị ghi nhận trễ.
- Tách biệt môi trường và thông tin xác thực thật. Tách biệt chặt chẽ API key giữa môi trường phát triển, kiểm thử và production, đồng thời tắt tính năng tự động nạp tiền không cần thiết trong console của nhà cung cấp. Với môi trường phát triển cục bộ, bạn có thể dùng tính năng virtual key trong ServBay AI Gateway để giữ key thật bên trong gateway, kèm kiểm soát truy cập theo từng project, giới hạn tần suất và theo dõi mức sử dụng riêng.
All rights reserved
