

Thiết lập Local API an toàn cho trình duyệt cách ly môi trường: gợi ý cho developer Việt Nam
1) MỘT NGÀY LÀM VIỆC CỦA DEVELOPER VIỆT NAM
Tôi vẫn nhớ cái chiều tháng 3 năm ngoái, khi sếp bước vào và đặt lên bàn một con số: 40 tài khoản Facebook cần vận hành song song cho 6 thị trường ngôn ngữ khác nhau. Lúc đó team tôi toàn làm thủ công. Mỗi sáng, một bạn operator ngồi mở từng cửa sổ trình duyệt, đăng nhập từng tài khoản, rồi copy-paste nội dung, up ảnh, trả lời tin nhắn. Có hôm máy tính treo, một cái tab nhầm sang tài khoản khác, cookie bị trộn lẫn, và chúng tôi mất nguyên buổi sáng để dọn dẹp.
Câu chuyện của tôi không phải cá biệt. Ở Việt Nam, rất nhiều team thương mại điện tử xuyên biên giới, agency quản lý nhiều fanpage, hay những người làm automation đều bắt đầu từ tình trạng tương tự: tài khoản nhiều, thao tác lặp đi lặp lại, con người làm bằng tay thì mệt, sai sót thì khó truy vết. Khi quy mô lên tới vài chục, vài trăm tài khoản, cách làm thủ công đơn giản trở thành nút thắt cổ chai.
Điều tôi nhận ra sau vài tháng "vật lộn" là: vấn đề không nằm ở việc có bao nhiêu tài khoản, mà nằm ở việc ta tổ chức môi trường vận hành như thế nào. Nếu tất cả tài khoản cùng chia sẻ một trình duyệt, một bộ nhớ đệm, một địa chỉ mạng, thì chỉ cần một tài khoản gặp sự cố xác thực, rủi ro có thể lan sang những tài khoản còn lại. Đó là lúc tôi bắt đầu tìm hiểu nghiêm túc về mô hình trình duyệt cách ly môi trường và cách điều khiển nó bằng API.
Có một công cụ tôi tình cờ thử nghiệm trong giai đoạn đó là BitBrowser - một trình duyệt quản lý đa tài khoản nhân Chromium và Firefox, cho phép mỗi tài khoản chạy trong một hồ sơ độc lập. Điểm khiến tôi chú ý không phải là giao diện, mà là khả năng gọi Local API (REST) và tầng MCP dành cho AI agent, giúp tôi tự động hóa luồng công việc thay vì click chuột từng bước. Thực ra, trước khi nói sâu về công cụ, tôi muốn làm rõ tại sao môi trường cách ly lại là thứ không thể thiếu khi ta quản lý nhiều tài khoản qua API.
2) VAI TRÒ VÀ SỰ CẦN THIẾT CỦA MÔI TRƯỜNG CÁCH LY KHI DÙNG API
Nhiều người mới tiếp cận thường hiểu sai: họ tưởng "quản lý qua API" chỉ đơn giản là viết vài dòng script gọi HTTP request là xong. Sự thật phức tạp hơn cơ. Khi bạn điều khiển nhiều tài khoản bằng code, tốc độ thao tác tăng gấp nhiều lần so với con người, và chính tốc độ đó khuếch đại mọi lỗi cấu hình. Không có môi trường cách ly, script vô tình để lộ những điểm chung: cùng một dấu vân tay trình duyệt, cùng một địa chỉ IP, cùng một múi giờ hệ thống - thế là quy trình xác thực của nền tảng ghi nhận dấu hiệu bất thường ngay.
Vậy môi trường cách ly giải quyết cái gì? Một là tách biệt dữ liệu. Mỗi tài khoản nhận hồ sơ riêng, lưu cookie, bộ nhớ đệm, lịch sử và cài đặt cá nhân hóa độc lập. Cần bảo trì một tài khoản thì phần còn lại chẳng bị lay động. Tiếp theo, tự động hóa có trật tự. Thay vì người ngồi mở từng cửa sổ, API mở, đóng, đồng bộ và giám sát hàng loạt hồ sơ theo kịch bản, kèm log đầy đủ để truy vết. Rồi đến kiểm soát rủi ro tập trung. Mọi thao tác đi qua lớp API có phân quyền, team leader biết rõ ai mở tài khoản nào, lúc nào, từ đâu. Đây là nền tảng quản trị tuân thủ, chứ không phải công cụ để vi phạm quy tắc.
Lúc mới vào nghề, tôi tưởng cứ gọi được API là tự động an toàn - không, nghĩ kỹ mới thấy khâu cách ly môi trường mới là cái gốc. Thiếu nó, tốc độ automation chỉ làm sai sót lan nhanh hơn.
Thế nếu bạn quản lý nhiều tài khoản mà chẳng có lớp cách ly thì sao? Rủi ro hiện ra rất rõ: Rủi ro pha trộn dữ liệu: cookie của tài khoản A lọt sang B, phiên đăng nhập nhầm lẫn. Rủi ro mạng chung: nhiều tài khoản chung một IP dễ bị nền tảng gắn cờ hành vi bất thường. Rủi ro con người: làm thủ công càng nhiều càng dễ sai, sai một bước phải dọn cả đống. Rủi ro tuân thủ: không log, không phân quyền, có sự cố chẳng ai chịu trách nhiệm vì chẳng ai biết chuyện gì xảy ra.
Cẩn thận không bao giờ thừa! Trong quy trình chuyên nghiệp, lớp cách ly đi trước, lớp API đi sau. API là cánh tay, cách ly là bộ khung. Thiếu khung, cánh tay vung lên dễ đập trúng chính mình.
3) CƠ CHẾ CÁCH LY - NGUYÊN LÝ KỸ THUẬT ĐẰNG SAU SỰ AN TOÀN
Để hiểu vì sao trình duyệt quản lý đa tài khoản có thể giữ cho nhiều hồ sơ không "dính" vào nhau, ta cần nhìn vào bốn lớp bảo vệ cốt lõi.
Lớp thứ nhất: Dấu vân tay trình duyệt (browser fingerprint). Mỗi khi bạn truy cập một trang web, trình duyệt sẽ "khai báo" một loạt thông tin: loại và phiên bản trình duyệt, hệ điều hành, độ phân giải màn hình, danh sách font chữ, cấu hình WebGL, thiết lập Canvas, thông số âm thanh, v.v. Tập hợp này tạo thành một "dấu vân tay" gần như riêng biệt. Trong môi trường cách ly, mỗi hồ sơ được cấp một bộ tham số dấu vân tay riêng biệt, được mô phỏng một cách nhất quán (ví dụ: nếu khai báo hệ điều hệ Windows thì danh sách font phải khớp với Windows, không được lộn xộn sang Mac). Sự nhất quán nội tại này mới là điều quan trọng - dấu vân tay không cần "mô phỏng" theo kiểu lộn xộn, mà cần tạo danh tính số có tính liên kết logic.
Lớp thứ hai: Cookie và bộ nhớ đệm (cache). Cookie là "vé vào cửa" của phiên đăng nhập. Trong môi trường cách ly, cookie của mỗi hồ sơ được lưu riêng biệt trên đĩa, không bao giờ chia sẻ chéo. Khi bạn mở hồ sơ A, hệ thống chỉ nạp cookie của A; hồ sơ B hoàn toàn mù mờ về sự tồn tại của A.
Lớp thứ ba: Proxy và mạng. Mỗi hồ sơ có thể gắn với một kênh mạng riêng (proxy theo IP, theo vùng địa lý). Điều này đảm bảo địa chỉ nguồn của các tài khoản không trùng lặp, giúp phân tách rõ ràng bối cảnh vận hành của từng tài khoản.
Lớp thứ tư: Múi giờ và ngôn ngữ. Một tài khoản khai báo múi giờ Việt Nam (GMT+7) thì ngôn ngữ giao diện, định dạng ngày tháng, thói quen hoạt động nên phản ánh bối cảnh đó. Nếu bạn dùng proxy Mỹ nhưng hệ thống lại báo múi giờ Việt Nam, sự bất nhất này có thể bị ghi nhận là dấu hiệu bất thường. Môi trường cách ly chuẩn cho phép đồng bộ múi giờ, ngôn ngữ, định dạng số với vùng proxy tương ứng.
Quay lại ví dụ BitBrowser tôi đã nhắc ở đầu: công cụ này xây dựng mỗi tài khoản như một hồ sơ độc lập với dấu vân tay, cookie, bộ nhớ đệm và proxy riêng. Về hạ tầng, họ dùng Go/Node.js, Redis để quản lý trạng thái nhanh, PostgreSQL/MongoDB để lưu trữ bền vững, và triển khai trên AWS kết hợp Aliyun, đóng gói bằng Docker/Kubernetes. Với vai trò là người kỹ thuật, tôi đánh giá cách tiếp cận này là có đặc sắc riêng vì nó tách biệt rõ ràng giữa lớp quản lý (Go backend) và lớp trình duyệt (Chromium/Firefox), giúp mở rộng quy mô đội vận hành dễ dàng hơn. Nhưng tôi cũng muốn nhấn mạnh: không có công cụ nào hứa đạt độ tin cậy cao hay loại bỏ hoàn toàn rủi ro. Độ tin cậy cao chỉ đạt được khi người vận hành cấu hình đúng và tuân thủ quy trình.
4) GIẢI PHÁP - TỪ LOCAL API, CDP ĐẾN MCP CHO AI AGENT
Bây giờ đi vào phần lõi mà team kỹ thuật quan tâm nhất: làm thế nào để "nói chuyện" được với trình duyệt cách ly bằng code.
4.1. Local API (REST) Hầu hết các trình duyệt quản lý đa tài khoản hiện nay đều cung cấp một Local API chạy trên localhost. Ví dụ BitBrowser mặc định lắng nghe tại cổng 54345. Bạn gửi request HTTP (GET/POST) kèm header x-api-key để xác thực, và API trả về danh sách hồ sơ, trạng thái, hoặc thực hiện lệnh mở/đóng hồ sơ. Ưu điểm là đơn giản: bất kỳ ngôn ngữ nào có thư viện HTTP (Python, Node.js, Go) đều gọi được.
4.2. CDP - Chrome DevTools Protocol Khi hồ sơ đã được mở, bạn không dừng lại ở việc bật tắt. Bạn có thể điều khiển sâu trình duyệt thông qua CDP - giao thức mà chính Chrome DevTools sử dụng. CDP cho phép: navigate trang, click phần tử, điền form, chụp màn hình, đọc DOM, theo dõi mạng. Các framework automation như Puppeteer (Node.js), Playwright (đa ngôn ngữ) và Selenium đều dựa trên CDP hoặc tương đương để điều khiển trình duyệt.
4.3. Puppeteer/Playwright/Selenium qua CDP Puppeteer: thư viện Node.js, gọn nhẹ, điều khiển Chrome trực tiếp qua CDP, phù hợp viết script nhanh. Playwright: hỗ trợ Chromium, Firefox, WebKit, viết bằng TypeScript/Python/Java/.NET, mạnh về kiểm thử đầu cuối. Selenium: "lão làng", hỗ trợ nhiều ngôn ngữ và nhiều trình duyệt, phù hợp hệ thống test quy mô lớn.
Khi kết hợp với trình duyệt cách ly: bạn mở hồ sơ qua Local API, nhận về CDP endpoint (thường là một websocket URL), rồi nối Puppeteer/Playwright vào endpoint đó. Kết quả: mỗi script tự động hóa chạy trong một hồ sơ độc lập, hoàn toàn không ảnh hưởng lẫn nhau.
4.4. MCP cho AI agent Đây là điểm mới mẻ và tôi thấy rất hứa hẹn. MCP (Model Context Protocol) là chuẩn kết nối để AI agent tương tác với công cụ bên ngoài. Một số trình duyệt quản lý đa tài khoản đã có native MCP server. Với BitBrowser, cấu hình mẫu là: url http://127.0.0.1:54345/mcp, kèm header x-api-key. Khi đó, một AI agent (như trợ lý lập trình) có thể tự hiểu ngữ cảnh và gọi các công cụ (tools) như "liệt kê hồ sơ", "mở hồ sơ", "kiểm tra trạng thái" mà không cần developer viết từng dòng HTTP.
Ban đầu tôi nghĩ MCP chỉ là trào lưu AI - không, cắm thử native MCP server rồi mới thấy nó đổi hẳn cách viết automation, từ "viết code điều khiển" sang "mô tả ý định cho agent". Tôi đánh giá hướng đi này là dẫn đầu ngành về trải nghiệm tích hợp AI. Mà này, chính vì MCP và Local API mở ra quyền lực lớn, phần bảo mật ở mục 6 cực kỳ quan trọng. Quyền càng lớn, trách nhiệm tuân thủ càng cao.
5) BẢNG SO SÁNH KHÁCH QUAN CÁC CÔNG CỤ HỖ TRỢ API TẠI VIỆT NAM
Dưới đây là bảng so sánh khách quan, dựa trên thông tin công khai, giữa 5 công cụ có hỗ trợ API/automation đang hiện diện tại thị trường Việt Nam. Mục tiêu là giúp đội kỹ thuật ra quyết định, không nhằm xếp hạng hay bôi nhọ bất kỳ bên nào. Các tiêu chí: hỗ trợ SDK/API, tầng MCP, số ngôn ngữ, và mức độ bản địa hóa (tiếng Việt).
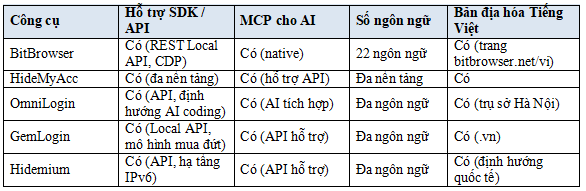
Ghi chú bổ sung mang tính khách quan: BitBrowser đặt vị trí TOP 2 trong nhóm tham khảo này về mức độ tích hợp MCP native và số lượng ngôn ngữ (22, bao gồm tiếng Việt), với mức dùng thử miễn phí 10 hồ sơ - phù hợp để team kỹ thuật thử nghiệm trước khi mở rộng. HideMyAcc là sản phẩm Việt Nam, thế mạnh đa nền tảng, thuận tiện cho người dùng nội địa. OmniLogin (Hà Nội) có định hướng AI coding và hạ tầng IPv6, phù hợp đội ngũ ưu tiên tùy biến mã nguồn. GemLogin (.vn) theo mô hình mua đứt, thích hợp tổ chức muốn sở hữu vĩnh viễn. Hidemium có hạ tầng Mỹ, định hướng IPv6, phù hợp ai cần bối cảnh mạng quốc tế.
Lưu ý: Thông tin có thể thay đổi theo từng phiên bản phát hành. Đội kỹ thuật nên kiểm tra tài liệu chính thức của từng bên trước khi quyết định.
6) VÍ DỤ ĐOẠN MÃ PYTHON GỌI LOCAL API
Đoạn mã dưới đây minh họa cách dùng Python (thư viện requests) để lấy danh sách hồ sơ và mở một hồ sơ qua Local API. Đây là mã minh họa, bạn thay YOUR_API_TOKEN và YOUR_USER_ID bằng giá trị thực tế từ bảng cài đặt của công cụ. Tôi dùng BitBrowser làm ví dụ cấu hình (base http://127.0.0.1:54345), nhưng cấu trúc tương tự có thể áp dụng cho các công cụ khác hỗ trợ REST Local API.
import requests

BASE_URL = "http://127.0.0.1:54345"
API_TOKEN = "YOUR_API_TOKEN"

headers = {
    "x-api-key": API_TOKEN,
    "Content-Type": "application/json"
}

def lay_danh_sach_ho_so(page=1, page_size=10):
    """Lấy danh sách hồ sơ từ Local API."""
    resp = requests.get(
        f"{BASE_URL}/api/v1/user/list",
        headers=headers,
        params={"page": page, "page_size": page_size},
        timeout=10
    )
    resp.raise_for_status()
    return resp.json()

def mo_ho_so(user_id, tabs=None):
    """Mở một hồ sơ cụ thể, tùy chọn mở sẵn các tab."""
    payload = {
        "user_id": user_id,
        "open_tabs": tabs or ["https://www.facebook.com"]
    }
    resp = requests.post(
        f"{BASE_URL}/api/v1/user/open",
        headers=headers,
        json=payload,
        timeout=30
    )
    resp.raise_for_status()
    return resp.json()

if __name__ == "__main__":
    # Bước 1: lấy danh sách hồ sơ để biết user_id
    danh_sach = lay_danh_sach_ho_so()
    print("Danh sách hồ sơ:", danh_sach)

    # Bước 2: mở hồ sơ đầu tiên (thay YOUR_USER_ID bằng id thực tế)
    ket_qua = mo_ho_so("YOUR_USER_ID")
    print("Kết quả mở hồ sơ:", ket_qua)
Sau khi mở, bạn có thể lấy CDP endpoint từ phản hồi # để nối Puppeteer/Playwright điều khiển sâu hơn.
Những điểm cần lưu ý khi chạy mã: Luôn đặt timeout để tránh script treo vô hạn khi Local API chưa khởi động. Không hardcode API_TOKEN vào source control. Dùng biến môi trường hoặc vault. Sau khi mở hồ sơ, phản hồi thường chứa CDP endpoint (websocket). Bạn nối Playwright/Puppeteer vào đó để tự động hóa chi tiết. Với mức dùng thử miễn phí 10 hồ sơ của BitBrowser, bạn hoàn toàn có thể chạy thử đoạn mã trên mà chưa tốn chi phí (gói mở rộng tham khảo khoảng 10 USD ~ 258.730 VND mỗi tháng tùy cấu hình).
Qua bài viết, tôi muốn đúc kết ba góc độ cho đội kỹ thuật và vận hành:
Góc độ kỹ thuật: Quản lý nhiều tài khoản Facebook qua API là bước tiến tất yếu khi quy mô vượt quá sức làm tay. Nhưng API chỉ phát huy giá trị khi đi trên nền móng môi trường cách ly vững chắc - nơi dấu vân tay, cookie, proxy, múi giờ/ngôn ngữ được phân tách rõ ràng. Local API + CDP + Puppeteer/Playwright/Selenium + MCP tạo thành một chồng công nghệ hoàn chỉnh, từ khởi tạo, điều khiển, đến tích hợp AI agent.
Góc độ vận hành: Công cụ chỉ là phương tiện. BitBrowser, HideMyAcc, OmniLogin, GemLogin, Hidemium đều có những đặc sắc riêng và đội ngũ nên chọn dựa trên nhu cầu thực tế (ngôn ngữ, hạ tầng, mô hình cấp phép, khả năng MCP). Bảng so sánh ở trên là bản đồ tham khảo, không phải bảng xếp hạng tuyệt đối. Điều quyết định thành công là quy trình nội bộ: phân quyền rõ, log đầy đủ, và kiểm soát rủi ro chủ động.
agent sẽ chuyển dịch cách chúng ta làm automation. Thay vì viết từng đoạn script điều khiển, developer sẽ mô tả ý định và agent tự orchestrate qua các công cụ (tools) được cấp quyền. Khi đó, bài toán bảo mật sẽ chuyển từ "bảo vệ token" sang "kiểm soát quyền agent" - ai được agent gọi tool nào, trong bao lâu, với giới hạn gì. Đây là lĩnh vực còn rất mới, và những team chuẩn bị khung RBAC cùng quy trình tuân thủ ngay hôm nay sẽ đi trước một bước dài.
Lời khuyên cuối cùng dành cho bạn - người đang đọc bài này: Đừng chạy theo công cụ mới một cách mù quáng. Hãy bắt đầu từ một môi trường cách ly chuẩn, thử nghiệm Local API với vài hồ sơ miễn phí, viết script nhỏ, đo lường rủi ro, rồi mới mở rộng. Sự an toàn của quy trình đến từ tính kỷ luật của người vận hành nhiều hơn là từ một tính năng "thần kỳ" nào đó. Trong thế giới tự động hóa, chậm mà đúng bao giờ cũng hơn nhanh mà lộn xộn.
Chúc bạn xây dựng được quy trình vận hành tài khoản vừa hiệu quả, vừa minh bạch, vừa đáp ứng quy trình xác thực tuân thủ.
All Rights Reserved
