

CRIME (Compression Ratio Info-leak Made Easy) và BREACH (Browser Reconnaissance and Exfiltration via Adaptive Compression of Hypertext) là hai kỹ thuật tấn công
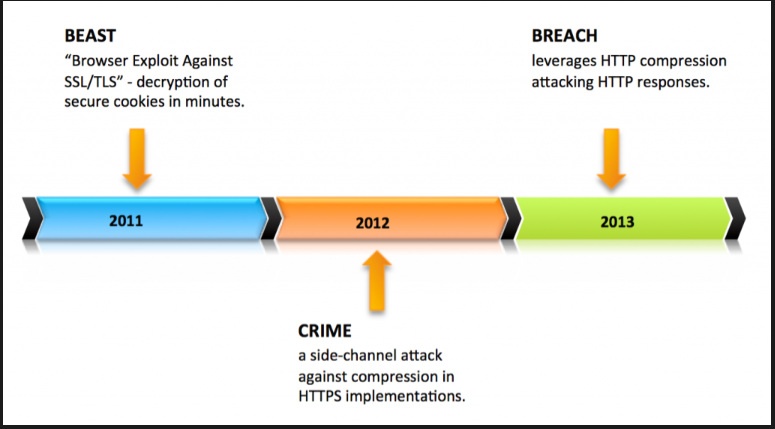
CRIME (Compression Ratio Info-leak Made Easy) và BREACH (Browser Reconnaissance and Exfiltration via Adaptive Compression of Hypertext) là hai kỹ thuật tấn công kênh kề (Side-Channel Attack) kinh điển. Dù toàn bộ gói tin đã được mã hóa bằng TLS/HTTPS, hacker không cần bẻ khóa thuật toán mã hóa mà chỉ cần đo lường sự thay đổi kích thước (số byte) của gói tin sau khi nén để đoán chính xác từng ký tự của Session Cookie hoặc CSRF Token.
1. Điểm yếu cốt lõi của thuật toán nén GZIP (DEFLATE)
GZIP sử dụng thuật toán DEFLATE (kết hợp giữa LZ77 và Huffman Coding). Nguyên lý của LZ77 rất đơn giản: Nếu một chuỗi ký tự xuất hiện lần thứ 2, nó sẽ không viết lại chuỗi đó mà chỉ tạo một con trỏ (pointer) trỏ về vị trí xuất hiện đầu tiên.
Ví dụ, giả sử trong HTTP Header có chứa Cookie bí mật của người dùng:Cookie: session_id=a8f9...
Nếu trong cùng gói tin đó, hacker bằng cách nào đó chèn thêm được một dữ liệu do họ kiểm soát vào (ví dụ qua đường dẫn URL hoặc Query Parameter), GZIP sẽ gom cả hai lại để nén chung trước khi đẩy xuống tầng TLS để mã hóa:
-
Trường hợp 1 (Đoán sai): Hacker gửi kèm chuỗi
session_id=x. Vì chữxkhông khớp với chữa, GZIP chỉ nén được phầnsession_id=và phải giữ nguyên chữx. Kích thước gói tin sau khi nén giả sử là 100 bytes. -
Trường hợp 2 (Đoán đúng): Hacker gửi kèm chuỗi
session_id=a. Lúc này, cả cụmsession_id=atrùng khớp hoàn toàn với phần đầu của Cookie thật. GZIP sẽ gom toàn bộ cụm này thành một con trỏ duy nhất. Kích thước gói tin lập tức tụt xuống chỉ còn 99 bytes.
Dù TLS có mã hóa gói tin thành chuỗi vô nghĩa, kích thước bản mã (Ciphertext) vẫn tỷ lệ thuận với kích thước bản rõ (Plaintext) sau khi nén. Nhìn thấy gói tin hụt đi 1 byte, hacker biết ngay ký tự đầu tiên là a.
2. Kịch bản khai thác thực tế (Step-by-Step)
Để thực hiện cuộc tấn công này, hacker cần 2 điều kiện:
-
Man-in-the-Middle (MitM): Ngồi cùng mạng Wi-Fi hoặc kiểm soát router để bắt gói tin (sniffing) và đếm số byte truyền qua mạng.
-
Tiêm dữ liệu (Payload Injection): Dụ trình duyệt của nạn nhân truy cập vào một trang web độc hại (hoặc chèn mã JavaScript qua quảng cáo), từ đó ép trình duyệt tự động bắn hàng loạt request ngầm về phía Server mục tiêu (ví dụ:
bank.com).
Quá trình dò tìm từng byte (Brute-force từng ký tự) diễn ra như sau:
-
Bước 1: JavaScript của hacker trên trình duyệt nạn nhân bắn 16 request liên tiếp (tương ứng các ký tự hex từ
0-9,a-f):-
GET /search?q=session_id=0 HTTP/1.1 -
GET /search?q=session_id=1 HTTP/1.1 -
...
-
GET /search?q=session_id=a HTTP/1.1
-
-
Bước 2: Trình duyệt tự động đính kèm
Cookie: session_id=a8f9...vào tất cả các request trên, nén toàn bộ bằng GZIP/TLS rồi gửi đi. -
Bước 3: Hacker bắt các gói tin mã hóa trên đường truyền, so sánh độ dài và phát hiện request chứa
session_id=acó dung lượng nhỏ nhất. Chốt ký tự đầu tiên:a. -
Bước 4: Lặp lại quy trình với ký tự thứ hai (
session_id=a0,session_id=a1... cho tới khi trúngsession_id=a8).
Với phương pháp vét cạn thông thường, để đoán một token dài 32 ký tự Hex, bạn cần lần thử (bất khả thi). Nhưng nhờ thuật toán nén "chỉ điểm" từng ký tự một, hacker chỉ cần tối đa requests — mất chưa đầy vài chục giây để đánh cắp toàn bộ phiên đăng nhập.
3. Phân biệt CRIME và BREACH
Dù dùng chung một nguyên lý khai thác DEFLATE, hai lỗ hổng này đánh vào hai tầng khác nhau của hệ thống:
-
CRIME (Tấn công Request Header / TLS): Khai thác tính năng nén ở tầng TLS hoặc SPDY (tiền thân của HTTP/2). Nó nhắm trực tiếp vào việc đánh cắp Cookie hoặc Authorization Header trong HTTP Request gửi từ Client lên Server.
-
BREACH (Tấn công Response Body): Sau khi CRIME bị vá bằng cách tắt nén TLS, các nhà nghiên cứu phát hiện ra nếu bật GZIP cho phần HTTP Response Body (nội dung HTML/JSON trả về), lỗi tương tự vẫn xảy ra. BREACH thường nhắm vào các CSRF Token hoặc dữ liệu nhạy cảm được render trực tiếp trong HTML trả về kèm theo nội dung tìm kiếm của người dùng (Reflected Input).
4. Cách HPACK (HTTP/2) giải quyết triệt để vấn đề
Nhận thức được hiểm họa từ LZ77 khi cho phép nén chung dữ liệu của người dùng với dữ liệu bí mật, đội ngũ thiết kế HPACK trong HTTP/2 đã thay đổi hoàn toàn kiến trúc:
-
Loại bỏ LZ77: HPACK không dùng cơ chế cửa sổ trượt (sliding window) để tìm chuỗi trùng lặp giữa các vùng dữ liệu khác nhau.
-
So khớp toàn phần (Exact Matching): Bảng động (Dynamic Table) chỉ tham chiếu khi toàn bộ tên hoặc giá trị Header trùng khớp 100%, không cho phép ghép nối một phần chuỗi để dò từng ký tự.
-
Cờ
Never Indexed: Đối với các Header cực kỳ nhạy cảm (nhưAuthorizationhoặcCookiengắn), lập trình viên hoặc trình duyệt có thể bật bitNever Indexedtrong HPACK. Khi cờ này bật, Header đó buộc phải truyền thẳng mà không bao giờ được đưa vào Bảng động hay nén Huffman, triệt tiêu hoàn toàn khả năng dò độ dài gói tin.
All rights reserved
