

Phân quyền trên máy trạm khác gì phân quyền trong Business Manager?
Anh Tuấn mở một xưởng nội dung ở Đà Nẵng, tám người, nhận chăm sóc kênh cho hơn hai chục khách. Cả đội dùng chung một cái máy tính để bàn ở góc phòng và một file Excel có tên "matkhau_final_v7.xlsx". Ai cần đăng nhập thì mở file, copy, dán, xong xuôi tự sửa lại cột ghi chú. Tháng trước một bạn editor nghỉ việc. Hai hôm sau anh mới phát hiện ba Fanpage không ai còn nhớ mật khẩu mới là gì, và một cửa sổ Shopee thì bị ai đó đổi mất địa chỉ IP đầu ra. "Lỗi không phải ở bạn ấy, lỗi ở mình khi để mọi thứ chung một chỗ", anh nói, rồi ngồi gõ lại từng dòng trong file Excel.
BitBrowser có phần quản lý nhân sự theo vai trò, giao cửa sổ theo nhóm, lại có nút chuyển quyền sở hữu cửa sổ sang tài khoản khác kèm nhật ký thao tác. Với cái xưởng của anh Tuấn, ba thứ đó thay được cái file Excel ngay.
File Excel không phải hệ thống phân quyền
Một bảng mật khẩu chỉ trả lời được một câu: mật khẩu là gì. Nó không trả lời được ai được phép mở, ai được sửa, ai đã sửa lúc 2 giờ đêm, và khi người đó nghỉ thì quyền truy cập thu hồi thế nào. Nói cách khác, nó thiếu ba thứ mà bất kỳ hệ thống quản trị nào cũng phải có: danh tính riêng cho từng người, ranh giới tài nguyên, và vết kiểm toán.
Điểm hay bị nhầm là nhiều đội đã cấp quyền trên nền tảng rồi tưởng xong. Business Manager của Meta, tài khoản phụ trên TikTok Shop hay quyền nhân viên trên sàn đều là phân quyền ở phía nền tảng, tức quyền làm gì bên trong tài khoản. Nhưng trước khi vào tới đó, còn một câu hỏi ở tầng máy trạm: ai được phép chạm vào môi trường trình duyệt đang giữ phiên đăng nhập của tài khoản ấy? Hai tầng này không thay thế nhau. Một nhân sự bị gỡ quyền trên Business Manager mà vẫn mở được cửa sổ cũ trên máy dùng chung thì phiên đăng nhập vẫn còn đó.
Mô hình vai trò chạy thế nào
Cách tổ chức gọn là RBAC, tức phân quyền theo vai trò. Có bốn thành tố: chủ thể là từng người dùng, vai trò là nhóm quyền, tài nguyên là cửa sổ hoặc nhóm cửa sổ, và hành động là mở, sửa cấu hình, xuất cookie, chia sẻ, xóa. Người dùng không được gán quyền lẻ tẻ, mà được gắn vào một vai trò; muốn đổi quyền cho cả bộ phận thì sửa một lần ở vai trò.
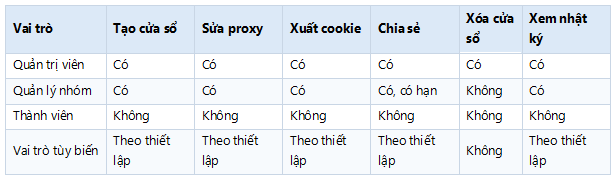
BitBrowser dựng đúng cấu trúc này. Danh tính chia ba cấp là quản trị viên, quản lý và thành viên; bên cạnh đó có bốn loại vai trò gồm quản trị viên, quản lý nhóm, thành viên và vai trò tùy biến. Quy trình thường là tạo vai trò trước, tick từng quyền trong bảng, rồi mới thêm người dùng vào vai trò đó. Nhóm cửa sổ đóng vai trò ranh giới tài nguyên: nhóm theo khách hàng, theo sàn hoặc theo dự án, rồi cấp cho mỗi nhân sự đúng nhóm họ phụ trách. Đặt tên nhóm theo khách chứ không theo tên người, vì người có thể nghỉ còn khách thì vẫn ở lại.
Nguyên tắc nên giữ là quyền tối thiểu. Một editor chỉ cần mở cửa sổ và đăng nội dung thì không cần quyền sửa proxy, càng không cần quyền xuất cookie. Nghe có vẻ nhỏ, nhưng nó bảo vệ thứ quan trọng hơn cả mật khẩu: sự nguyên vẹn của cấu hình. Như đã thấy ở các ca lệch múi giờ hay đứt phiên đăng nhập, chỉ một lần có người đổi IP hoặc bộ font của cửa sổ không phải mình phụ trách cũng đủ làm cả chuỗi tín hiệu của tài khoản đó thay đổi. Phân quyền, xét đến cùng, là cách ngăn cấu hình bị sửa ngoài ý muốn.
Chia sẻ, bàn giao và vết kiểm toán
Có ba cơ chế đáng dùng cùng nhau. Thứ nhất là chia sẻ có hạn: cửa sổ được phát qua mã chia sẻ hoặc liên kết kèm mật khẩu, thời hạn hiệu lực thường 7 tới 30 ngày, dùng xong hủy được. Thứ hai là chuyển quyền sở hữu, tức Transfer. Khi một mảng nghiệp vụ đổi người phụ trách, cả cửa sổ được chuyển sang tài khoản khác nguyên vẹn, không cần đăng xuất rồi nhập lại. Thứ ba là nhật ký thao tác: hệ thống ghi lại cửa sổ nào được mở, vào lúc nào, và nhân sự nào vừa thao tác gần đây.
Thêm hai lớp nữa là dữ liệu trong cửa sổ được chia sẻ vẫn mã hóa tách biệt, nên người có quyền mở nhóm này không đọc được dữ liệu của nhóm kia; và xác thực hai yếu tố cho chính tài khoản quản trị. Về quy mô, số ghế thành viên thường đi theo gói, các mốc phổ biến là 1, 2, 4, 8 người và có thể mua thêm ghế lẻ mà không cần nhảy cả gói. Gói khởi điểm 50 môi trường kèm 2 ghế khoảng 257.390 đồng mỗi tháng, mỗi ghế tăng thêm khoảng 51.478 đồng. Con số này nên đặt cạnh chi phí ẩn của việc mua thêm máy và ngừng chạy chiến dịch trong lúc bàn giao.
Ma trận quyền và cách dựng nhóm
Đội có script nội bộ có thể dồn cửa sổ vào nhóm qua Local API:
{
  "path": "/browser/update",
  "body": {
    "ids": ["W01", "W02", "W03"],
    "groupName": "KhachHangA_Shopee",
    "remark": "Phụ trách: Minh | rà soát 14/11"
  }
}
-
Chia nhóm theo khách hoặc theo sàn, đặt tên ổn định, không đặt theo tên nhân sự.
-
Tạo vai trò trước rồi mới thêm người dùng, mặc định ở mức quyền hạn chế, nâng dần khi có nhu cầu rõ ràng.
-
Dùng mã chia sẻ có thời hạn cho công việc ngắn, không gửi mật khẩu qua chat. Khi bàn giao dài hạn thì dùng Transfer để cấu hình đi cùng cửa sổ.
-
Bật xác thực hai yếu tố cho tài khoản quản trị, và dành mười phút mỗi tuần đọc nhật ký thao tác, nhất là các thay đổi proxy và font.
-
Ngày nhân sự nghỉ làm đủ ba động tác: hủy liên kết chia sẻ, chuyển quyền sở hữu cửa sổ, đổi lại mật khẩu phía nền tảng. Ba việc này nằm ở ba tầng khác nhau, thiếu một là vẫn còn cửa hở.
-
Ghi rõ người phụ trách vào phần ghi chú của từng cửa sổ. BitBrowser cho phép đính nhãn và ghi chú riêng, nên lịch sử trách nhiệm nằm ngay cạnh tài khoản thay vì nằm trong đầu một người.
Cái xưởng của anh Tuấn không thiếu công cụ, thiếu một định nghĩa: tài khoản là tài sản, và tài sản thì phải có chủ, có ranh giới, có sổ ghi chép. Một khi coi mỗi cửa sổ là một đơn vị tài sản, phân quyền không còn là chuyện IT rắc rối thêm, mà là cách để tám người cùng làm việc mà không ai sửa cấu hình của người khác. Độ ổn định của phiên đăng nhập và trách nhiệm của từng người thực ra là cùng một bài toán.
Đoán về phía trước, áp lực tới từ hai hướng. Một là phía khách hàng và các bài thẩm định đối tác: nhiều hợp tác yêu cầu chứng minh ai truy cập cái gì và quyền có thu hồi được không. Hai là phía tự động hóa: khi AI Agent kết nối qua MCP để tự mở cửa sổ hay chạy quy trình lặp lại, người dùng không còn chỉ là nhân sự. Cấp quyền cho tác nhân máy cũng nên theo nguyên tắc tối thiểu, giới hạn rõ nhóm cửa sổ được phép đụng tới và giữ lại nhật ký. Và dù quy trình chặt đến đâu, điều khoản dịch vụ của từng nền tảng cùng các quy định hiện hành về bảo vệ dữ liệu cá nhân vẫn là khung không được bỏ qua.
All rights reserved
