

Cloudflare Edge Certificates là gì? Hướng dẫn quản lý SSL/TLS và kiểm tra chứng chỉ HTTPS
Cloudflare Edge Certificates là gì? Hướng dẫn quản lý SSL/TLS và kiểm tra chứng chỉ HTTPS
- Tổng quan về Cloudflare Edge Certificates
Khi triển khai HTTPS cho một website, nhiều quản trị viên thường nghĩ rằng certificate SSL được cài đặt trên máy chủ Web Server (Nginx hoặc Apache) chính là certificate mà trình duyệt sử dụng.
Tuy nhiên, khi website được đưa qua Cloudflare và bật tính năng Proxy (biểu tượng đám mây màu cam), mô hình SSL/TLS sẽ có sự khác biệt.
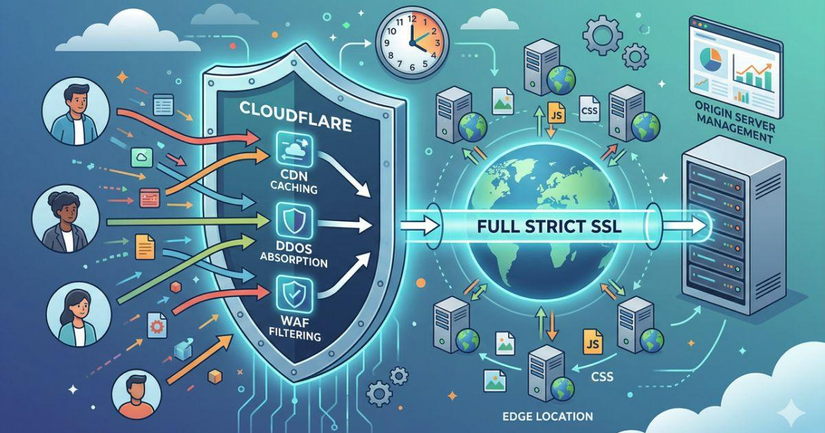
Cloudflare đóng vai trò trung gian giữa người dùng và máy chủ gốc (Origin Server). Tại đây, Cloudflare thực hiện TLS termination ở lớp Edge, tức là tiếp nhận và xử lý kết nối HTTPS từ trình duyệt.
Edge Certificate là chứng chỉ SSL/TLS được Cloudflare sử dụng tại hệ thống Edge để xác thực danh tính domain và mã hóa kết nối HTTPS giữa người dùng với Cloudflare.
Điều này có nghĩa là:
- Trình duyệt nhận và xác thực Edge Certificate của Cloudflare.
- Origin Server sử dụng certificate riêng để phục vụ kết nối từ Cloudflare.
- Hai certificate hoạt động độc lập và có cơ chế quản lý, gia hạn riêng.
- Kiến trúc SSL/TLS khi sử dụng Cloudflare Proxy
Để hiểu rõ Edge Certificate, cần phân biệt hai kết nối TLS trong kiến trúc Cloudflare Proxy. Mô hình kết nối.
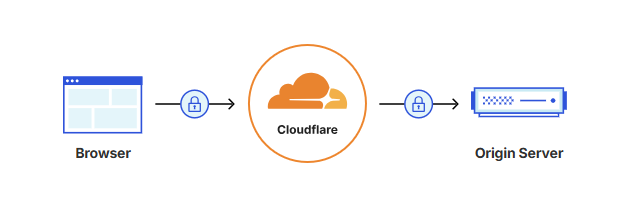
Mô hình này chia thành hai kết nối độc lập
Kết nối 1: Browser → Cloudflare Edge
- Sử dụng Edge Certificate.
- Certificate được Cloudflare cấp và quản lý.
- Trình duyệt xác thực certificate này.
- Cloudflare xử lý HTTPS, WAF, CDN và các tính năng bảo mật khác.
Kết nối 2: Cloudflare Edge → Origin Server
- Sử dụng certificate được cấu hình trên Origin Server.
- Có thể sử dụng Let's Encrypt, CA công cộng hoặc Cloudflare Origin CA.
- Cloudflare xác thực certificate theo SSL/TLS Encryption Mode đã cấu hình.
Điểm quan trọng: Certificate được hiển thị trên trình duyệt không nhất thiết là certificate đang được cài đặt trên Nginx hoặc Apache.
- Các loại Edge Certificate trên Cloudflare
Cloudflare cung cấp nhiều loại certificate phục vụ các nhu cầu khác nhau.
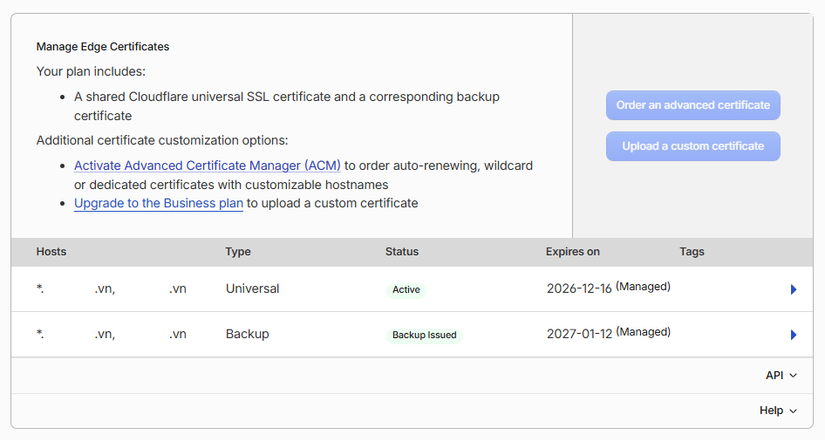
3.1. Universal SSL
Universal SSL là dịch vụ SSL miễn phí được Cloudflare cung cấp mặc định cho các domain đã được kích hoạt trên nền tảng Cloudflare.
Đặc điểm:
- Tự động cấp certificate cho domain.
- Sử dụng certificate từ các Certificate Authority (CA) được Cloudflare hỗ trợ.
- Không cần người quản trị tự tạo CSR hoặc cài đặt certificate lên Origin Server.
- Phù hợp với phần lớn website sử dụng Cloudflare Proxy.
Universal SSL thông thường bao phủ:
- Domain gốc: example.com
- Subdomain cấp một: www.example.com, api.example.com, blog.example.com
- Wildcard: *.example.com
Lưu ý: Universal SSL trong cấu hình DNS đầy đủ không mặc định bao phủ các subdomain nhiều cấp như dev.api.example.com.
3.2. Advanced Certificate
Advanced Certificate cung cấp khả năng tùy chỉnh cao hơn Universal SSL. Một số khả năng:
- Chủ động lựa chọn Certificate Authority.
- Tùy chỉnh hostname được bảo vệ.
- Kiểm soát thời hạn certificate.
- Quản lý certificate cho các hostname phức tạp hơn.
Phù hợp với các hệ thống doanh nghiệp có yêu cầu đặc thù về bảo mật và quản trị SSL/TLS
3.3. Custom Certificate
Custom Certificate cho phép doanh nghiệp upload certificate của riêng mình lên Cloudflare.
Đặc điểm:
- Chủ động lựa chọn CA.
- Có thể sử dụng certificate được cấp theo yêu cầu của doanh nghiệp.
- Quản trị viên chịu trách nhiệm theo dõi thời hạn và gia hạn.
- Cloudflare không tự gia hạn certificate đã upload.
Do đó, cần có quy trình cảnh báo và thay thế certificate trước khi hết hạn.
- Cơ chế hoạt động và tự động gia hạn Universal SSL
Một trong những ưu điểm lớn của Universal SSL là Cloudflare tự động quản lý vòng đời certificate.
Theo tài liệu Cloudflare, Universal SSL có thời hạn hiệu lực 90 ngày.
Quá trình gia hạn:
- Cloudflare cấp certificate cho domain.
- Certificate được triển khai trên hệ thống Edge.
- Cloudflare theo dõi thời hạn certificate.
- Bắt đầu thử gia hạn khi certificate còn 30 ngày hiệu lực.
- Tiếp tục thử gia hạn cho đến trước thời điểm hết hạn 24 giờ.
- Certificate mới được triển khai để thay thế certificate cũ.
Quản trị viên không cần thực hiện thao tác gia hạn thủ công đối với Universal SSL.
Tuy nhiên, cần phân biệt:
- Universal SSL: Cloudflare tự động cấp và gia hạn.
- Advanced Certificate: Cloudflare quản lý gia hạn theo cấu hình dịch vụ.
- Custom Certificate: Quản trị viên phải tự gia hạn và upload certificate mới.
- Tại sao thay SSL trên Nginx nhưng trình duyệt vẫn hiển thị certificate cũ?
Đây là tình huống thường gặp khi website sử dụng Cloudflare Proxy.
Ví dụ:
- Quản trị hệ thống thực hiện thay certificate trên máy chủ Nginx
- Tuy nhiên, khi truy cập: https://example.com
- Trình duyệt vẫn không nhận cert mới
Điều này không đồng nghĩa với việc Nginx chưa cập nhật certificate.
Nguyên nhân là do trình duyệt đang kết nối đến Cloudflare Edge, không kết nối trực tiếp đến Origin Server.
Cloudflare đang sử dụng Universal SSL Certificate do hệ thống của Cloudflare quản lý.
Vì vậy, dù certificate trên Origin đã được thay đổi, certificate hiển thị ở trình duyệt vẫn có thể không thay đổi.
- Cấu hình SSL/TLS Full (strict)
Đối với hệ thống production, Cloudflare khuyến nghị sử dụng Full (strict) khi Origin đáp ứng đầy đủ yêu cầu.
Trong Cloudflare Dashboard: example.com → SSL/TLS → Overview
Chọn: Full (strict)
Ở chế này, Cloudflare thiết lập hai kết nối được mã hóa:
- Browser → Cloudflare: HTTPS.
- Cloudflare → Origin: HTTPS.
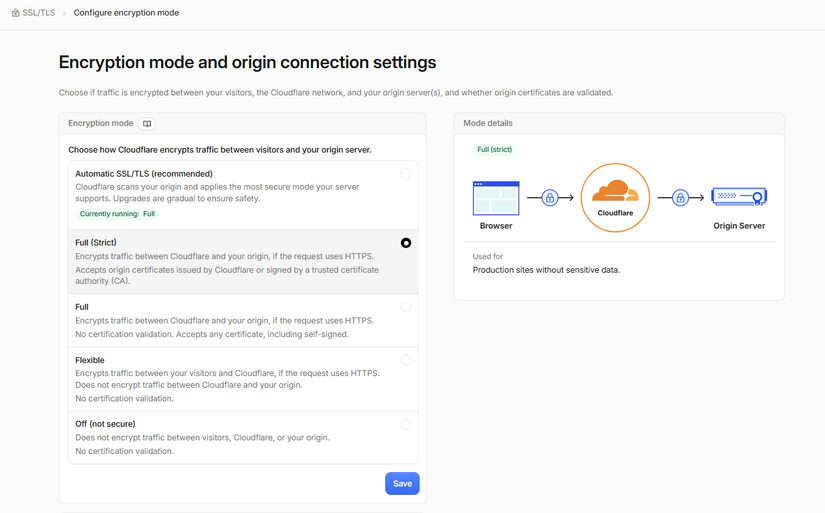
Khác với Full thông thường, Full (strict) yêu cầu Cloudflare xác thực certificate của Origin.
Các điều kiện cần đáp ứng:
- Certificate chưa hết hạn.
- Certificate đã có hiệu lực.
- Certificate được cấp bởi CA công cộng được tin cậy hoặc Cloudflare Origin CA.
- CN hoặc SAN phải khớp với hostname được yêu cầu.
- Origin Server phải hỗ trợ HTTPS trên port 443.
Nếu Origin không đáp ứng các điều kiện trên, Cloudflare có thể trả về lỗi HTTP 526 – Invalid SSL Certificate.
- Hướng dẫn kiểm tra Edge Certificate và Origin Certificate
Có thể sử dụng OpenSSL và curl để kiểm tra từng lớp TLS.
7.1. Kiểm tra Edge Certificate
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  </dev/null 2>/dev/null \
  | openssl x509 -noout \
      -subject \
      -issuer \
      -dates \
      -serial
7.2. Kiểm tra certificate trực tiếp trên Origin
Thay ORIGIN_IP bằng IP thực tế của máy chủ Origin.
ORIGIN_IP=103.x.x.x

openssl s_client \
  -connect ${ORIGIN_IP}:443 \
  -servername example.com \
  </dev/null 2>/dev/null \
  | openssl x509 -noout \
      -subject \
      -issuer \
      -dates \
      -serial \
      -ext subjectAltName
7.3. Kiểm tra HTTPS trực tiếp đến Origin
Sử dụng curl:
curl -Iv \
  --connect-to example.com:443:ORIGIN_IP:443 \
  https://example.com/
7.4. Kiểm tra truy cập qua Cloudflare
curl -sSI https://example.com/
Kết quả mong đợi:
HTTP/2 200
server: cloudflare
cf-ray: xxxxxxxxx
Header server: cloudflare và cf-ray là dấu hiệu request đang được xử lý qua Cloudflare.
- Các lỗi SSL/TLS thường gặp
| HTTP Error | Nguyên nhân |
|---|---|
| 525 | Cloudflare không thiết lập được TLS handshake với Origin |
| 526 | Certificate Origin không hợp lệ theo Full (strict) |
| 521 | Origin từ chối hoặc không phản hồi kết nối |
| 522 | Cloudflare kết nối đến Origin bị timeout |
| 525/526 | Có thể liên quan đến cấu hình SSL, SNI, certificate hoặc firewall |
Khi gặp các lỗi này, cần kiểm tra lần lượt:
- Origin có mở port 443 không?
- Firewall có cho phép IP Cloudflare kết nối không?
- Nginx/Apache có trả đúng certificate theo SNI không?
- Certificate có hết hạn không?
- Cloudflare đang sử dụng đúng SSL/TLS Encryption Mode không?
- Những lưu ý khi vận hành SSL với Cloudflare
Đối với hệ thống production, nên xây dựng quy trình quản lý certificate theo các nguyên tắc sau:
Đối với Edge Certificate:
- Duy trì Universal SSL ở trạng thái Active.
- Không tự ý tắt Universal SSL nếu chưa có certificate thay thế.
- Kiểm tra hostname được certificate bao phủ.
- Theo dõi trạng thái gia hạn và cảnh báo nếu có vấn đề DCV.
- Không cần cài Universal SSL lên Origin Server.
Đối với Origin Certificate:
- Theo dõi thời hạn certificate độc lập với Cloudflare.
- Thiết lập tự động gia hạn nếu sử dụng Let's Encrypt.
- Kiểm tra certificate sau mỗi lần triển khai.
- Đảm bảo Nginx/Apache sử dụng đúng certificate.
- Không để private key bị lộ.
- Chỉ cho phép truy cập Origin qua các nguồn kết nối được kiểm soát phù hợp.
Đối với Cloudflare SSL/TLS:
- Ưu tiên Full (strict).
- Bật Always Use HTTPS nếu phù hợp với ứng dụng.
- Cân nhắc Authenticated Origin Pulls để tăng cường xác thực kết nối từ Cloudflare đến Origin.
- Không sử dụng Flexible cho hệ thống production khi có thể triển khai HTTPS trên Origin.
Mô hình được khuyến nghị là:
- Cloudflare Proxy: Enabled.
- Edge Certificate: Universal SSL.
- Origin Certificate: Let's Encrypt hoặc Cloudflare Origin CA.
- SSL/TLS Encryption Mode: Full (strict).
- Origin HTTPS: Enabled.
- Certificate monitoring: Enabled.
Huy vọng bài viết tổng hợp kiến thức về Edge Certificates có thể giúp các bạn hiểu rõ hơn về cơ chế hoạt động và mô hình Cloudflare Proxy + Full (Strict).
All rights reserved
